Maxime Forest

← Projets et stages

Travaux pratiques · 1re année · individuel

Automatisation par scripts et GPO

Création d'un nouveau service dans Active Directory et automatisation de tâches d'administration sous Windows Server : lecteurs réseau, sauvegarde planifiée, maintenance et extinction des postes.

Contexte
CentreCall (entreprise fictive) ouvre un service Développement de quatre personnes
Cadre
Travaux pratiques de 1re année de BTS SIO : 3 heures de pratique, 1 heure de compte rendu
Technique
Windows Server, Active Directory, poste client Windows 10
Points clés
Droits NTFS, GPO, scripts batch, planificateur de tâches
  • Scripts batch
  • GPO
  • Active Directory
  • Windows Server

01Contexte et objectifs

CentreCall ouvre un service Développement de quatre personnes, à intégrer à l'Active Directory existant. Chaque développeur doit accéder à son répertoire personnel et au dossier collaboratif du service, avec les droits appropriés. La mission comprend aussi l'automatisation de plusieurs tâches d'administration.

  • Créer le service Développement dans Active Directory.
  • Connecter automatiquement les lecteurs réseau du service.
  • Sauvegarder le serveur de fichiers chaque nuit à 2 heures.
  • Écrire un script de maintenance générale.
  • Éteindre les postes à minuit, avec un message personnalisé.

Les tests sont réalisés sur une machine virtuelle cliente Windows 10, membre du domaine.

02Le service Développement dans Active Directory

Je crée l'unité d'organisation « dév », puis un groupe « développeur » et les quatre utilisateurs, membres de ce groupe.
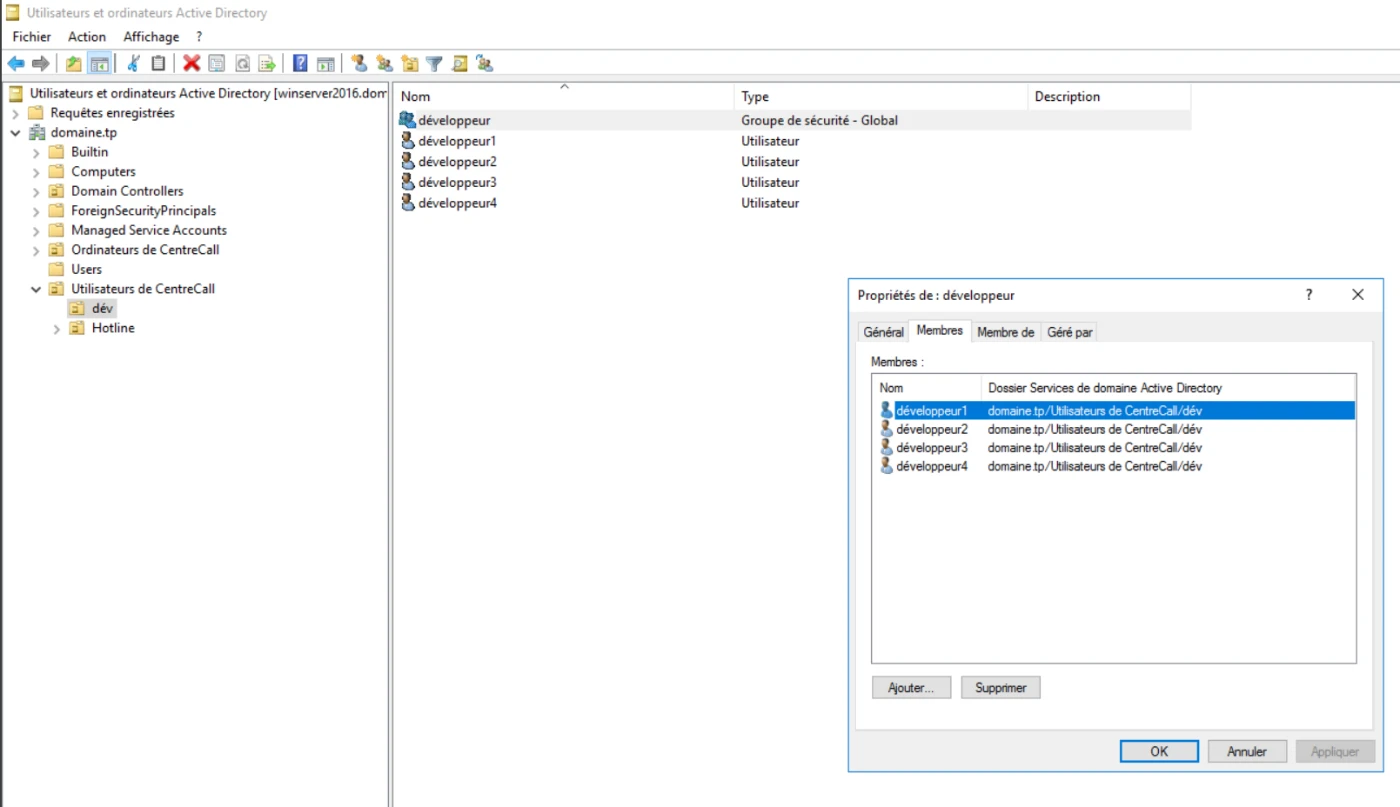
Console Utilisateurs et ordinateurs Active Directory : groupe développeur et ses quatre membres.
Fig. 1 Unité d'organisation, groupe et utilisateurs du service.

Chaque utilisateur a un dossier personnel sur le serveur, connecté sur le lecteur P:.
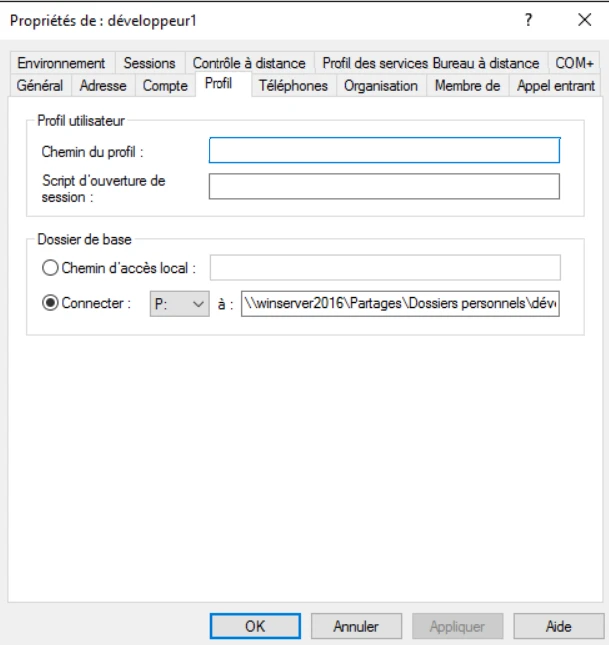
Onglet Profil de l'utilisateur développeur1 : dossier de base connecté sur P:.
Fig. 2 Dossier de base de l'utilisateur, connecté en P:.

Sur son dossier, l'utilisateur a le droit de modification mais pas le contrôle total.
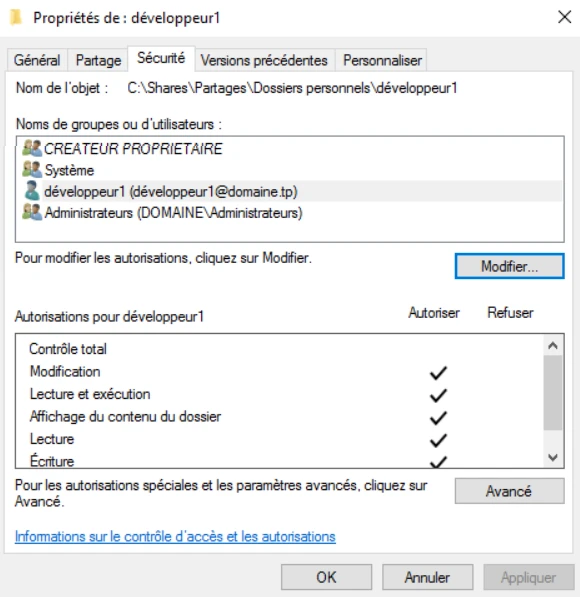
Onglet Sécurité du dossier développeur1 : modification autorisée, contrôle total non accordé.
Fig. 3 Droits NTFS sur le dossier personnel.

03Mappage automatique des lecteurs réseau

Une GPO liée à l'unité d'organisation du service connecte le dossier commun des développeurs à l'ouverture de session.
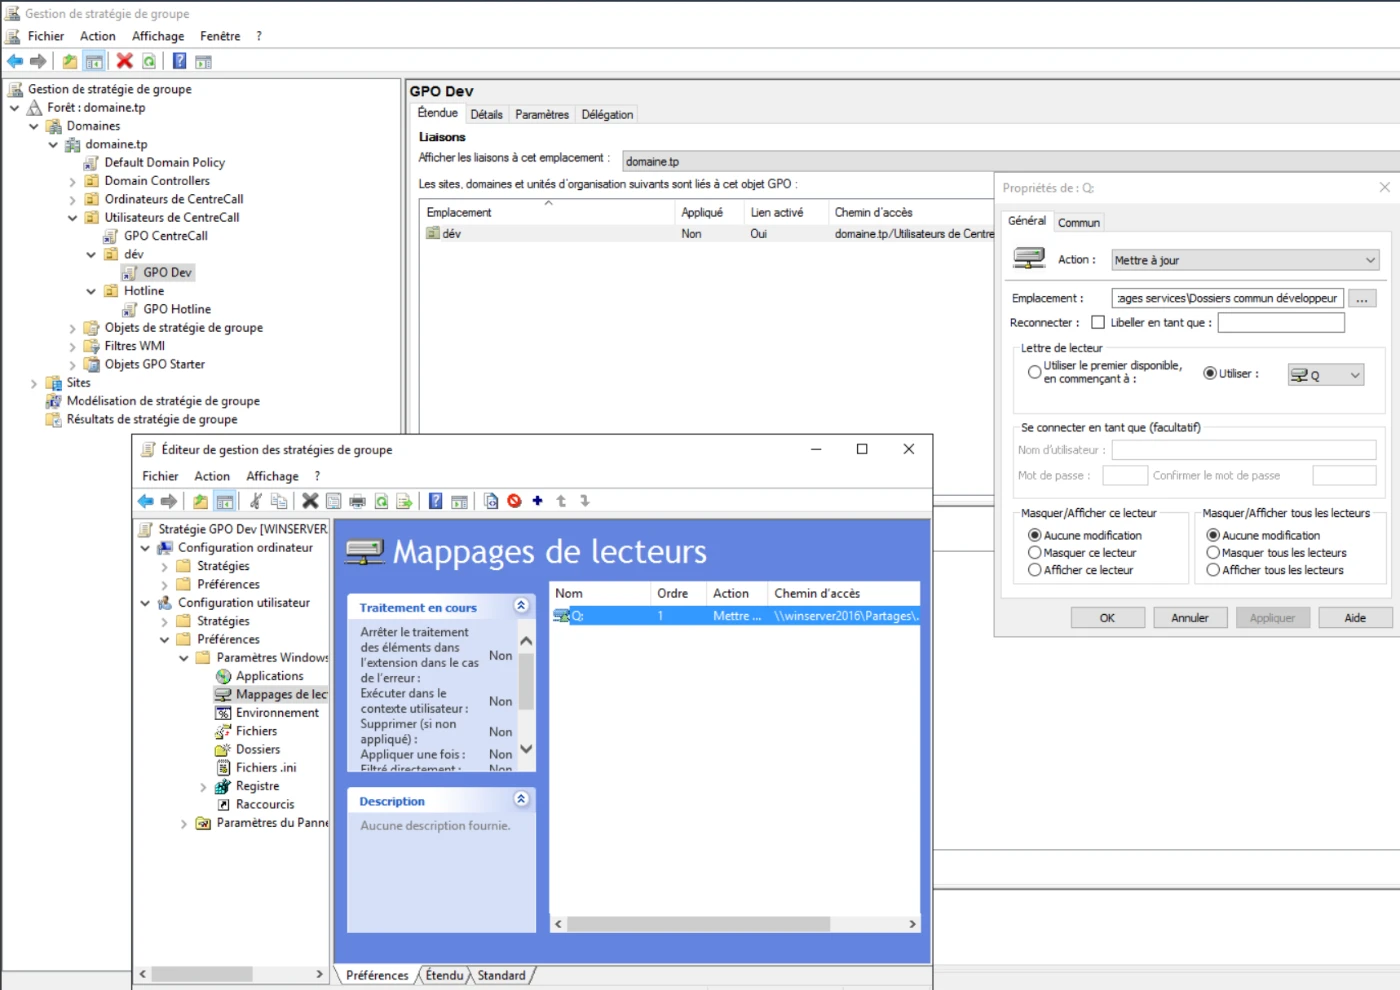
Console de stratégie de groupe : GPO Dev et mappage du lecteur vers le dossier commun des développeurs.
Fig. 4 Mappage de lecteur dans la GPO du service.

Sur le poste client, le dossier personnel et le dossier commun apparaissent bien dans l'explorateur.
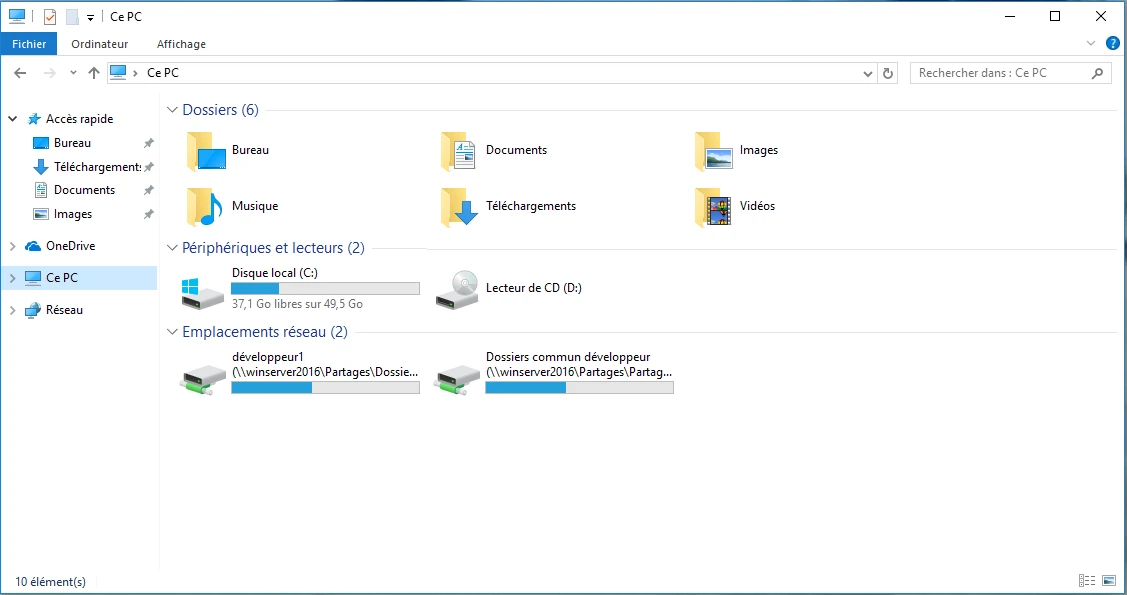
Explorateur de fichiers du poste client : lecteurs réseau développeur1 et Dossiers commun développeur.
Fig. 5 Les deux lecteurs réseau sur le poste client.

04Sauvegarde planifiée du serveur de fichiers

Une tâche planifiée lance chaque jour, à 2 heures du matin, un script qui copie les dossiers partagés vers une partition de sauvegarde.
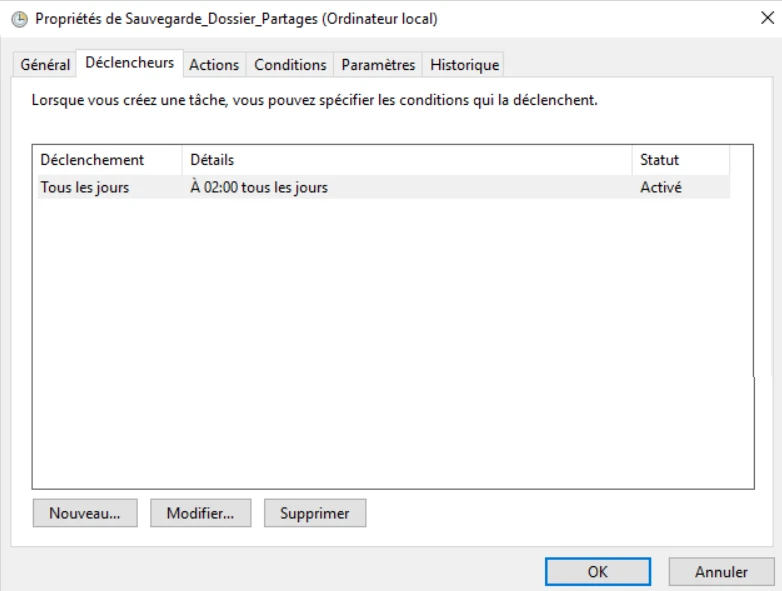
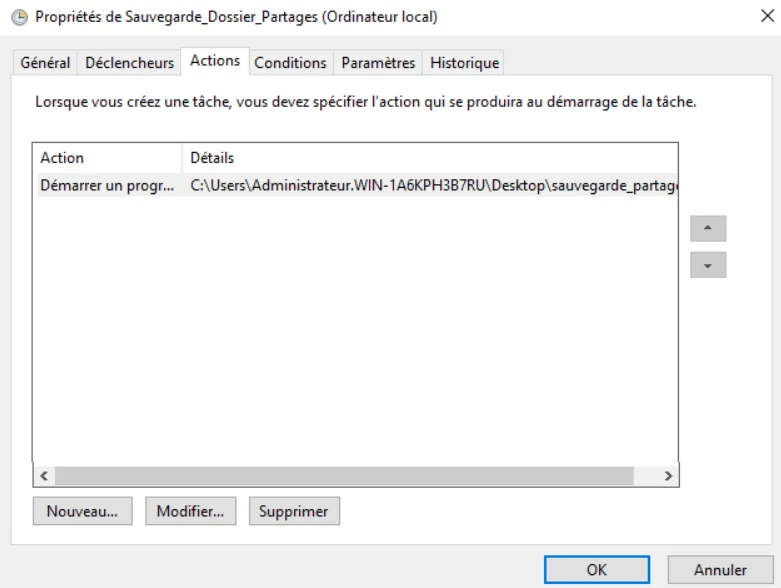
Propriétés de la tâche planifiée : déclencheur quotidien à 02:00.
Fig. 6 Déclenchement : tous les jours à 02:00.
Propriétés de la tâche planifiée : action Démarrer un programme.
Fig. 7 Action : exécution du script de sauvegarde.
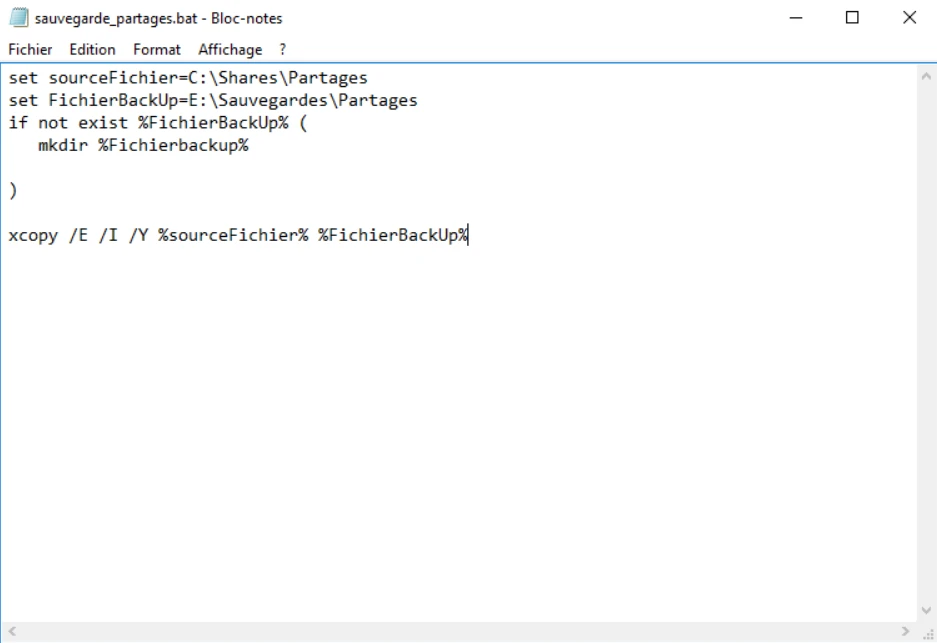
Script batch : création du dossier de sauvegarde s'il n'existe pas, puis copie avec xcopy.
Fig. 8 Le script de sauvegarde.

05Script de maintenance

Ce script supprime les fichiers temporaires et les fichiers de plus de deux semaines du dossier Téléchargements, puis vérifie et répare le disque. Il n'est pas planifié : les administrateurs le lancent sur un poste lorsque c'est nécessaire.
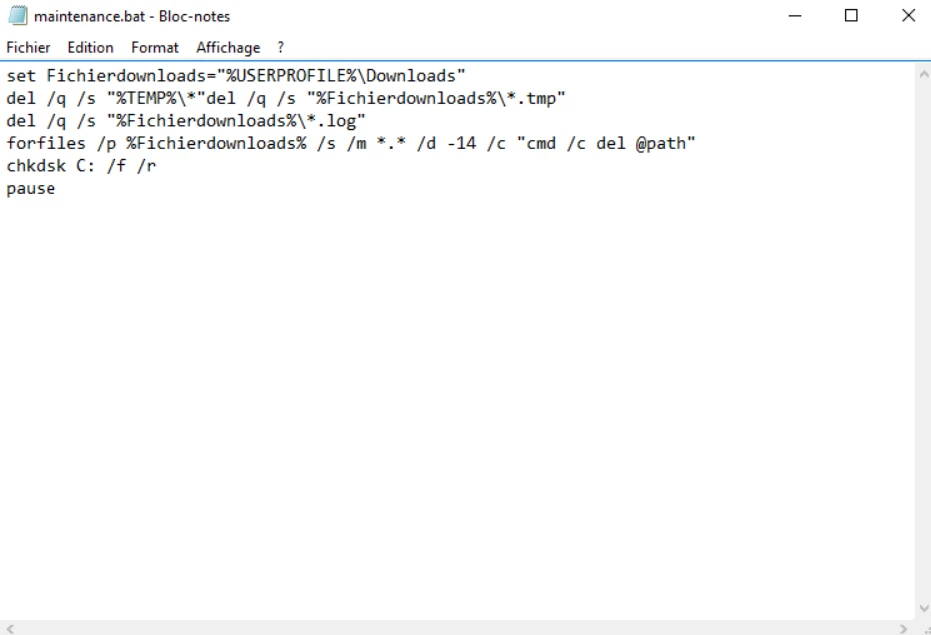
Script batch : suppression des fichiers temporaires, forfiles sur le dossier Téléchargements, chkdsk.
Fig. 9 Le script de maintenance.

06Extinction programmée des postes

Le script d'extinction est placé dans le dossier SYSVOL, accessible à tous les ordinateurs du domaine.
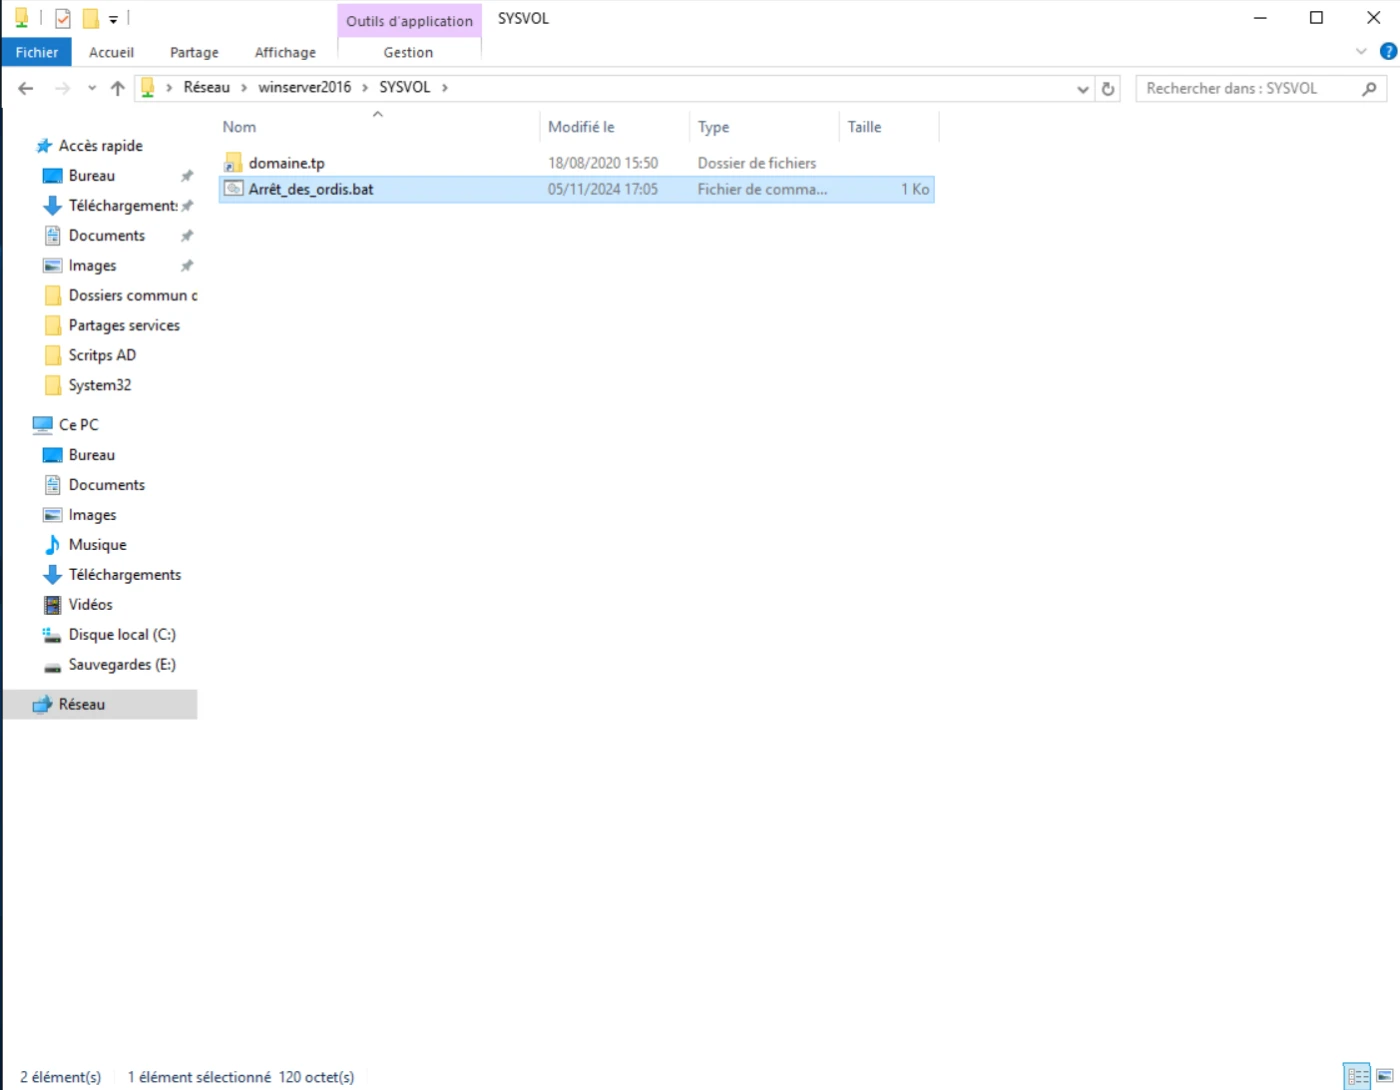
Explorateur de fichiers : script d'arrêt des ordinateurs dans le dossier SYSVOL.
Fig. 10 Le script dans le dossier SYSVOL.

Il prévient l'utilisateur, puis éteint le poste au bout d'une minute.
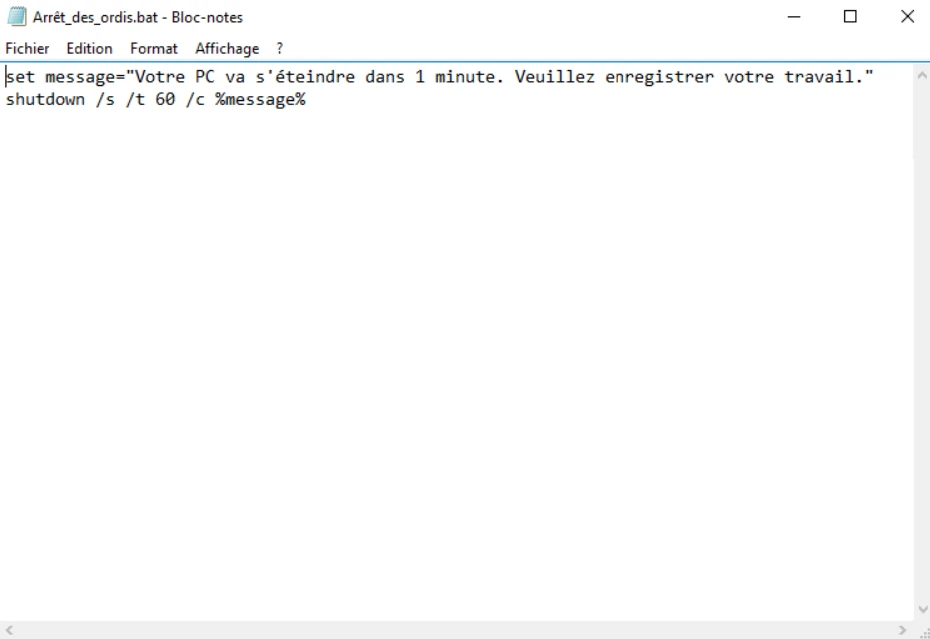
Script batch : message d'avertissement puis commande shutdown avec un délai de 60 secondes.
Fig. 11 Le script d'extinction.

Une tâche planifiée, déployée par GPO, l'exécute tous les jours à minuit.
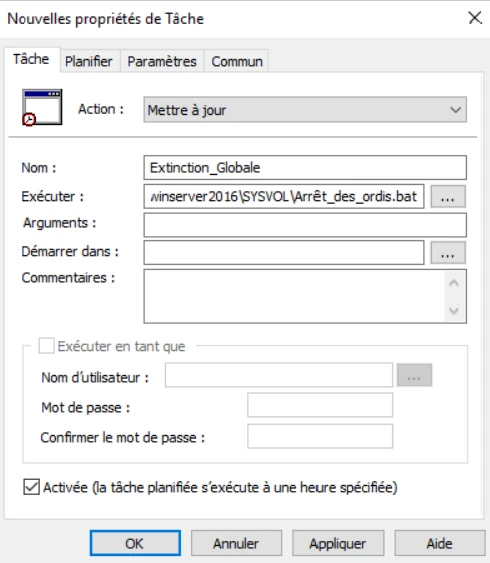
Propriétés de la tâche Extinction_Globale : exécution du script depuis SYSVOL.
Fig. 12 La tâche planifiée exécute le script.
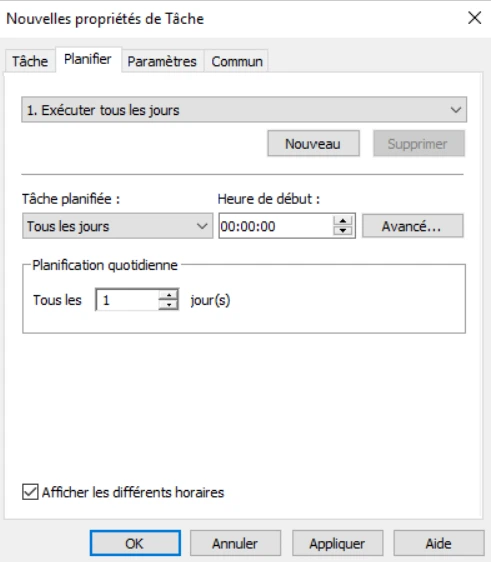
Onglet Planifier de la tâche : tous les jours à 00:00.
Fig. 13 Planification : tous les jours à 00:00.