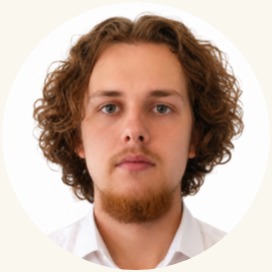
Maxime Forest

BTS SIO · option SISR · Vernon

Maxime Forest

Systèmes, réseaux et cybersécurité

NOTE Je recherche un stage du 4 janvier au 19 février 2027, puis une alternance en cybersécurité à partir de septembre 2027.

Portrait de Maxime Forest
Fig. 1 — L'administrateur

pc-maxime · 10.0.10.11

À propos

Après une année de classe préparatoire intégrée à l'ESIEE Paris, où j'ai découvert la programmation, j'ai choisi le BTS SIO option SISR pour me spécialiser dans l'administration des systèmes et des réseaux.

En formation comme en stage, j'aime comprendre comment une infrastructure fonctionne, la mettre en place proprement, puis la documenter pour que d'autres puissent la reprendre. Mon stage au service informatique de Pyroalliance, dans un environnement à fortes exigences de sécurité, a confirmé mon envie de m'orienter vers la cybersécurité.

Je souhaite poursuivre en Bachelor puis en Master spécialisé en cybersécurité, en alternance. En dehors des cours, je joue au basketball en club et je m'entraîne en salle de sport.

Formation
BTS SIO option SISR, 2e année
Lieu
Vernon (Eure), mobile en Île-de-France
Langues
Français natif, anglais très bon niveau
Recherche
Stage janv.–fév. 2027, alternance sept. 2027

srv-competences · 10.0.10.12

Compétences

Des compétences pratiquées en projet ou en entreprise, regroupées par domaine.

Systèmes

  • Windows Server
  • Active Directory
  • Stratégies de groupe (GPO)
  • Windows 10 / 11
  • Linux · Ubuntu Server

Réseaux et sécurité

  • TCP/IP
  • DHCP
  • DNS
  • DMZ
  • Pare-feu
  • Wireshark
  • Chiffrement des postes

Virtualisation et cloud

  • Hyper-V
  • Microsoft Azure
  • Nextcloud

Gestion de parc et support

  • GLPI
  • FusionInventory
  • Masterisation de postes
  • Flotte mobile
  • Rédaction de procédures

Développement Bases

Notions acquises en formation : Java en classe préparatoire, le reste en 1re année de BTS.

  • C#
  • Python
  • Java
  • SQL
  • HTML / CSS
  • Scripts d'automatisation

Savoir-être

  • Autonomie
  • Rigueur
  • Travail en équipe
  • Sens de l'écoute

srv-projets · 10.0.20.11

Projets et stages

Mon stage en entreprise, puis les travaux pratiques et ateliers professionnels menés pendant le BTS. Chaque fiche résume le contexte et ce que j'ai fait.

Stage en entreprise

Juin – juillet 2025

Stage de première année · 5 semaines

Service informatique de Pyroalliance (groupe ArianeGroup)

Du 2 juin au 4 juillet 2025, aux Mureaux : préparation des postes et des téléphones de l'entreprise et rédaction des procédures correspondantes, dans un environnement à fortes exigences de sécurité.

Voir la fiche

Contexte

Pyroalliance conçoit et fabrique des systèmes pyrotechniques pour le spatial, l'aéronautique et la défense. Son service informatique, une dizaine de personnes, gère l'infrastructure, le support et la sécurité. Sujet du stage : participer aux opérations techniques du service et rédiger la documentation associée.

Ce que j'ai fait

  • Masterisation de postes Windows : démarrage sur une clé d'installation personnalisée, raccordement au réseau, intégration au domaine Active Directory, chiffrement intégral du disque
  • Enrôlement de téléphones professionnels : étiquetage d'inventaire, configuration, installation des applications, tests avant remise à l'utilisateur
  • Interventions sur le terrain : installation de postes et d'écrans, équipement des nouveaux arrivants, récupération de matériel, assistance aux utilisateurs
  • Suivi des inventaires sur Excel

Documents produits

  • Procédure d'installation et de configuration des postes de travail
  • Guide d'enrôlement des téléphones professionnels
  • Guide d'archivage des courriels dans Outlook, destiné aux utilisateurs
  • Mise à jour de fiches de procédure existantes, dont les règles de nommage des postes et des téléphones

Ce que j'en retiens

La rigueur qu'impose un environnement sensible, où chaque étape d'une procédure compte, et l'intérêt d'une documentation assez claire pour être reprise par un autre technicien.
  • Masterisation
  • Active Directory
  • Chiffrement des postes
  • Flotte mobile
  • Rédaction de procédures

Deuxième année

2026 – 2027

Travaux pratiques · 2026

Infrastructure Windows Server virtualisée

Mise en place de l'infrastructure de base d'une entreprise : hyperviseur, contrôleur de domaine et postes clients.

Voir la fiche

Contexte

Trois missions enchaînées : créer l'hyperviseur principal du réseau local, y déployer un contrôleur de domaine, puis intégrer les postes des utilisateurs.

Ce que j'ai fait

  • Installation de Windows Server et du rôle Hyper-V sur un serveur physique
  • Création d'une machine virtuelle, promue contrôleur de domaine Active Directory
  • Adressage des postes clients en DHCP et jonction au domaine
  • Windows Server
  • Hyper-V
  • Active Directory
  • DHCP

Travaux pratiques · 2026

Gestion de parc avec GLPI, sur site et dans Azure

Inventaire automatisé d'un parc informatique, puis déploiement d'un serveur GLPI dans le cloud.

Voir la fiche

Contexte

Un prestataire de services informatiques doit connaître précisément le parc de son client pour en assurer la gestion des configurations.

Ce que j'ai fait

  • Inventaire automatisé du parc avec GLPI et FusionInventory
  • Déploiement d'un serveur GLPI sur une machine virtuelle Linux dans Microsoft Azure, avec un poste client Windows
  • Rédaction de la procédure d'installation et de configuration
  • GLPI
  • FusionInventory
  • Microsoft Azure
  • Linux

Atelier professionnel · en cours

Infra-Site : DMZ et pare-feu

Sécurisation d'un réseau d'entreprise par une zone démilitarisée et un pare-feu, en équipe.

Voir la fiche

Contexte

Projet mené en groupe, à la suite d'une première phase de maquettage du réseau de l'entreprise.

Ce que j'ai fait

  • Mise en place d'une zone DMZ entre le réseau interne et Internet
  • Installation et configuration d'un pare-feu
  • Définition des règles de filtrage entre les zones
  • DMZ
  • Pare-feu
  • Sécurité réseau
  • Travail en équipe

Première année

2024 – 2025

Atelier professionnel

Cloud privé sécurisé avec Nextcloud

Déploiement d'une solution de stockage cloud interne, dans le rôle d'un administrateur système.

Voir la fiche

Ce que j'ai fait

  • Installation et configuration d'un serveur Ubuntu Server 22.04
  • Déploiement de Nextcloud comme solution de stockage interne
  • Mise en œuvre de mesures de sécurité adaptées au contexte
Télécharger le compte rendu (Word)
  • Nextcloud
  • Ubuntu Server
  • Sécurité

Atelier professionnel

Intranet web et FTP à accès restreints

Déploiement d'un intranet sécurisé, avec serveur web et serveur FTP, pour le laboratoire fictif GSB.

Voir la fiche

Ce que j'ai fait

  • Installation d'un serveur web et d'un serveur FTP sous Linux
  • Accès restreints par authentification et permissions ciblées
  • Configuration de la résolution DNS
Télécharger le compte rendu (Word)
  • Linux
  • Serveur web
  • FTP
  • DNS
  • Habilitations

Travaux pratiques

Gestion des utilisateurs avec un contrôleur de domaine

Gestion des comptes et des droits des utilisateurs d'une entreprise depuis un contrôleur de domaine.

Voir la fiche

Ce que j'ai fait

  • Mise en place du contrôleur de domaine
  • Création et organisation des utilisateurs selon différents critères
Télécharger le compte rendu (Word)
  • Active Directory
  • Windows Server

Travaux pratiques

Automatisation par scripts et GPO

Mise en place d'un nouveau service en automatisant les tâches d'administration.

Voir la fiche

Ce que j'ai fait

  • Écriture de scripts d'automatisation
  • Déploiement de stratégies de groupe (GPO)
Télécharger le compte rendu (Word)
  • Scripts
  • GPO
  • Windows Server

Travaux pratiques

Calculateur d'adressage IP en C#

Application de bureau (WinForms) qui réalise différents calculs d'adressage IP.

Télécharger le projet (zip)
  • C#
  • WinForms
  • Adressage IP

Travaux pratiques

Gestion de médicaments en C#

Application console de gestion des médicaments d'un laboratoire.

Télécharger le projet (zip)
  • C#
  • Application console

Travaux pratiques

Démontage et remontage d'un serveur

Intervention matérielle sur un serveur, dans le rôle d'un technicien informatique.

Télécharger le compte rendu (Word)
  • Matériel
  • Maintenance

nas-parcours · 10.0.10.13

Parcours

Expérience

  • Janvier – février 2027

    Stage de 2e année

    En recherche d'une entreprise d'accueil

  • Juin – juillet 2025

    Stagiaire au service informatique

    Pyroalliance (groupe ArianeGroup), Les Mureaux

    • Masterisation et déploiement de postes Windows : image système, intégration au domaine Active Directory, chiffrement des disques
    • Enrôlement et configuration de smartphones professionnels
    • Rédaction de procédures techniques pour les techniciens et les utilisateurs
    • Interventions sur le terrain : installation de postes, équipement des nouveaux arrivants, assistance aux utilisateurs

    Voir la fiche du stage

  • Étés 2023 et 2024

    Emplois d'été

    CARMF, Caisse de retraite des médecins de France

    • Traitement du courrier entrant et sortant
    • Traitement de dossiers physiques et informatiques

Formation

  • 2024 – 2027

    BTS SIO, option SISR

    Lycée Saint-Adjutor, Campus Carlo Acutis, Vernon

    • Services informatiques aux organisations, solutions d'infrastructure, systèmes et réseaux
    • Année de césure en 2025-2026
  • 2023 – 2024

    Cycle préparatoire intégré

    ESIEE Paris, école d'ingénieurs, Noisy-le-Grand

  • 2023

    Baccalauréat général

    Lycée Georges Dumézil, Vernon

    • Spécialités mathématiques et physique-chimie, mention assez bien

pki-certifs · 10.0.20.12

Certifications

Introduction to Cybersecurity

Émis par
Cisco Networking Academy
Délivré à
Maxime Forest
Objet
Les bases de la cybersécurité : menaces, attaques et bonnes pratiques de protection

Junior Cybersecurity Analyst Career Path

Émis par
Cisco Networking Academy
Délivré à
Maxime Forest
Objet
Parcours complet préparant au métier d'analyste en cybersécurité débutant

ids-veille · 10.0.20.13

Veille : le piratage informatique

Dans un monde hyperconnecté, où chaque clic peut ouvrir une porte aux cyberattaques, comprendre les mécanismes du piratage n'est plus une option. J'ai choisi ce thème en lien avec mon projet de travailler dans la cybersécurité.

Sujet 1 · janvier 2025

Les objets connectés (IoT)

Pourquoi les objets connectés sont une cible privilégiée, et l'exemple du malware BadBox.

Lire la veille

Qu'est-ce qu'un objet connecté ?

Un objet IoT (Internet of Things) est un dispositif relié à Internet ou à un réseau local, capable de collecter, de traiter et de transmettre des données avec peu ou pas d'intervention humaine. Il embarque des capteurs, un logiciel et une connectivité réseau.

Pourquoi en parler ?

Ces objets se multiplient très vite, collectent des données sensibles et sont souvent mal sécurisés. Ils peuvent servir de porte d'entrée dans un réseau, de point de départ pour des attaques plus larges ou de source de vol de données.

Les attaques les plus courantes

  • Attaques ciblées : piratage de systèmes industriels (IIoT) pour perturber des infrastructures ou s'infiltrer dans des réseaux
  • Hameçonnage par IoT : exploitation des assistants vocaux ou d'autres appareils d'écoute pour obtenir des informations confidentielles
  • Cryptojacking : utilisation des appareils pour miner des cryptomonnaies en arrière-plan

Cas récent

En décembre 2024, plus de 30 000 appareils Android ont été découverts en Allemagne avec un malware préinstallé, BadBox. Intégré dès la fabrication, il s'active à la première connexion à Internet pour installer d'autres malwares. Il permet des fraudes publicitaires, contourne l'authentification à deux facteurs et enrôle les appareils dans un botnet utilisé pour des attaques DDoS.

Ce cas illustre les risques des appareils non sécurisés dès leur conception.

Sources

Sujet 2 · mars 2025

Le ransomware Black Basta

Un groupe qui pratique la double extorsion, et l'attaque du réseau hospitalier Ascension.

Lire la veille

Qu'est-ce que Black Basta ?

Black Basta est à la fois un ransomware et le groupe qui l'exploite. Il pratique la double extorsion : chiffrement des données et vol de fichiers sensibles, avec menace de publication sur un site dédié. Le groupe fonctionne en Ransomware-as-a-Service (RaaS) : des affiliés utilisent ses outils en échange d'une part des gains.

Méthodes d'attaque

L'accès initial passe surtout par des campagnes d'hameçonnage très ciblées, qui imitent des courriels de fournisseurs ou de services RH. Les attaquants déploient ensuite des scripts PowerShell pour désactiver les antivirus, puis chiffrent les données avec un algorithme hybride (ChaCha20 et RSA). Ils utilisent aussi de faux logiciels de sécurité pour tromper les équipes informatiques et effacent les journaux système pour compliquer les enquêtes.

Cas récent

En mai 2024, le réseau de santé américain Ascension, qui regroupe environ 140 hôpitaux, a été touché par Black Basta. Des milliers de postes ont été chiffrés, ce qui a paralysé des services comme la radiologie, les laboratoires et les pharmacies. Le retour à la normale a pris plusieurs semaines.

Comment se protéger ?

  • Appliquer rapidement les correctifs, en priorité sur les VPN et les services cloud
  • Imposer l'authentification multifacteur sur tous les accès critiques
  • Isoler et chiffrer des sauvegardes hors ligne
  • Surveiller les activités suspectes, comme les connexions RDP inhabituelles
  • S'entraîner avec des simulations de crise ransomware

Sources

Sujet 3 · mai 2025

Les « EDR killers »

Des outils conçus pour neutraliser les solutions de sécurité avant une attaque.

Lire la veille

Qu'est-ce qu'un EDR killer ?

Un EDR (Endpoint Detection and Response) surveille en temps réel les postes et les serveurs pour détecter et bloquer les menaces, en analysant les comportements suspects et pas seulement les fichiers. Un EDR killer est un logiciel ou une technique qui désactive, contourne ou corrompt cette protection, pour que l'attaquant puisse agir sans être vu.

Méthodes d'attaque

  • BYOVD : chargement d'un pilote légitime mais vulnérable pour obtenir des privilèges élevés et désactiver l'EDR
  • Signatures numériques falsifiées ou volées pour faire passer des composants malveillants
  • Attaques en espace noyau, qui interceptent des fonctions critiques du système ou masquent l'activité malveillante

Cas récent

Le groupe Medusa a déployé un pilote malveillant nommé ABYSSWORKER, repéré pour la première fois en août 2024. Il imite un pilote légitime de CrowdStrike Falcon et il est signé avec des certificats révoqués. Une fois chargé, il manipule le noyau Windows pour supprimer les notifications dont dépendent les EDR, ce qui les rend aveugles avant le déploiement du ransomware.

Comment se protéger ?

  • Activer la protection contre l'altération (tamper protection) de l'EDR
  • Maintenir les pilotes et les systèmes à jour
  • Surveiller le chargement de pilotes non autorisés
  • Limiter les privilèges administrateur et former les équipes à l'hameçonnage
  • Compléter l'EDR par une solution XDR pour garder de la visibilité

Sources

fw-contact · port 25 ouvert

Contact

Vous avez un stage ou une alternance à proposer, ou une question sur mon parcours ? Écrivez-moi, je réponds rapidement.

# Règles de filtrage du pare-feu fw-contact
ActionSourceDestinationService
ALLOWrecruteurs, tuteursmaxime.foresttt@gmail.comSMTP · 25
ALLOWtout le mondelinkedin.com/in/maxime-forest-cyberHTTPS · 443
ALLOWtout le mondegithub.com/maximeforest-cyberHTTPS · 443
DENYdémarchagetoutestous